7 dk okuma
Caddy mi Nginx mi? Gerçek Projelerde Hangisi Daha İyi?
Caddy ve Nginx'i performans, SSL, güvenlik, Docker ve Cloudflare açısından karşılaştırıyoruz. Projeniz için doğru reverse proxy hangisi?
İçindekiler
Bir web projesini canlıya aldığınızda vermeniz gereken önemli kararlardan biri, uygulamanın önünde hangi web sunucusunu veya reverse proxy'yi kullanacağınızdır. Uzun yıllardır bu sorunun en yaygın cevaplarından biri Nginx oldu. Ancak Caddy, özellikle otomatik HTTPS yönetimi ve sade yapılandırma yaklaşımıyla güçlü bir alternatif hâline geldi.
Peki, gerçek bir production ortamında hangisini tercih etmeliyiz?
Bu yazıda Caddy ve Nginx'i performans, güvenlik, SSL/TLS, HTTP/3, reverse proxy ve operasyonel bakım açısından karşılaştıracağız. Next.js, NestJS, Docker ve Cloudflare kullanılan senaryolar üzerinden hangi teknolojinin hangi ihtiyaçlara daha uygun olduğunu değerlendireceğiz.
Caddy ve Nginx Nedir?
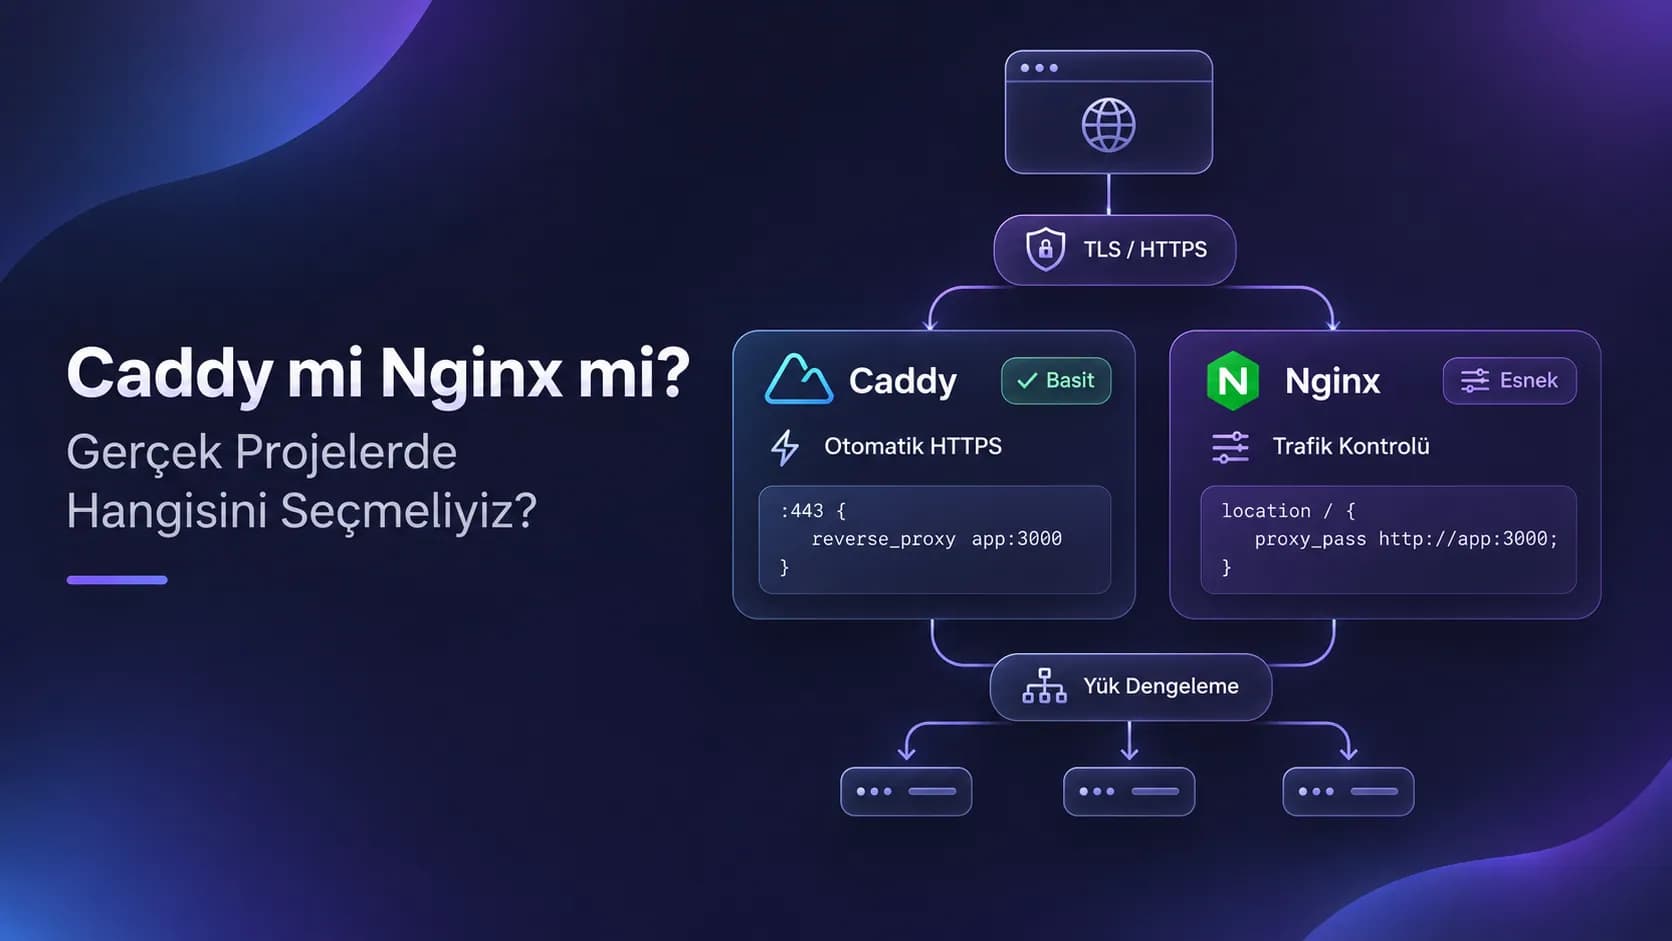
Nginx; statik dosya sunumu, reverse proxy, load balancing ve HTTP trafiğinin yönetimi için yaygın olarak kullanılan, event-driven mimariye sahip bir web sunucusudur. Uzun yıllardır üretim ortamlarında kullanılması sayesinde olgun bir ekosisteme ve kapsamlı yapılandırma olanaklarına sahiptir.
Caddy ise Go ile geliştirilmiş, modern HTTPS yönetimini varsayılan olarak sunan bir web sunucusudur. Özellikle Caddyfile adı verilen sade yapılandırma biçimi sayesinde birçok senaryoda daha az konfigürasyonla çalışmaya başlanabilir.
Burada önemli bir ayrım bulunuyor: Nginx Open Source ve NGINX Plus aynı özelliklere sahip değildir. NGINX Plus, ticari destek ve aktif sağlık kontrolleri gibi ek yetenekler sunar.
Caddy'nin standart dağıtımı ise aktif ve pasif sağlık kontrollerini destekler. Bununla birlikte DNS sağlayıcı entegrasyonları ve bazı gelişmiş yetenekler için harici modüllere ihtiyaç duyulabilir.
Performans: Ölçmeden Karar Vermeyelim
Performans konusunda Nginx'in her zaman Caddy'den hızlı olduğunu veya Caddy'nin modern mimarisi nedeniyle daha performanslı çalıştığını söylemek doğru olmaz.
Nginx, özellikle yüksek eşzamanlı bağlantı sayılarında ve statik içerik sunumunda oldukça olgun bir mimariye sahiptir. Caddy ise Go'nun eşzamanlılık modelinden yararlanarak farklı trafik profillerinde başarılı sonuçlar sunabilir.
Ancak gerçek performans; donanım, TLS yapılandırması, bağlantı sayısı, upstream uygulaması ve isteklerin niteliğine bağlıdır.
Örneğin, Next.js veya NestJS uygulamasında yavaş çalışan bir veritabanı sorgusu varsa reverse proxy değiştirmek bu sorunu çözmeyecektir.
Bu nedenle seçim yapmadan önce k6 gibi araçlarla yük testi gerçekleştirmek, p95 ve p99 gecikme değerlerini, CPU kullanımını ve bellek tüketimini incelemek daha doğru bir yaklaşımdır.
Güvenlik ve Yapılandırma Yaklaşımı
Nginx ve Caddy arasındaki önemli farklılıklardan biri güvenli yapılandırmanın nasıl yönetildiğidir.
Nginx, TLS protokolleri, güvenlik başlıkları ve bağlantı davranışları üzerinde ayrıntılı kontrol sağlar. Ancak bu esneklik, yapılandırmanın doğru hazırlanması ve sürdürülmesi sorumluluğunu da beraberinde getirir.
Caddy ise modern TLS varsayılanları, otomatik sertifika yönetimi ve HTTP'den HTTPS'e yönlendirme özellikleriyle başlangıçtaki operasyonel yükü azaltır.
Bununla birlikte hiçbir web sunucusu varsayılan yapılandırmasıyla tüm güvenlik ihtiyaçlarını karşılamaz.
Her iki teknolojide de uygulamaya uygun Content-Security-Policy, Strict-Transport-Security ve diğer güvenlik başlıkları değerlendirilmelidir. Ayrıca reverse proxy arkasında gerçek istemci IP adresinin güvenilir kaynaklardan alınması önemlidir.
SSL/TLS ve Otomatik HTTPS
Caddy'nin en belirgin avantajlarından biri otomatik HTTPS yönetimidir.
Bir alan adı tanımlandığında, gerekli DNS ve ağ koşulları sağlanıyorsa Caddy güvenilir bir sertifika otoritesinden TLS sertifikası alabilir ve yenileme sürecini otomatik yönetir.
Sertifika doğrulamasında HTTP-01 yöntemi 80 numaralı portu, TLS-ALPN-01 yöntemi ise 443 numaralı portu kullanır. Wildcard sertifikalar için DNS-01 doğrulaması gerekir; kullanılan DNS sağlayıcısına göre ek modül gerekebilir.
Nginx tarafında ise sertifika yönetimi genellikle Certbot, ACME istemcileri veya kurumsal sertifika altyapıları üzerinden gerçekleştirilir.
Bu yaklaşım ek yapılandırma gerektirse de sertifika yaşam döngüsünü ayrı bir sistem üzerinden yönetmek isteyen kuruluşlara uygun olabilir.
Küçük ve orta ölçekli projelerde Caddy'nin otomatik HTTPS yaklaşımı belirgin bir kolaylık sağlarken, mevcut sertifika otomasyonuna sahip ortamlarda bu fark daha az önemli olabilir.
HTTP/3 Desteği
HTTP/3, QUIC protokolü üzerinde çalışır. Özellikle paket kaybının yaşandığı veya ağ koşullarının değişken olduğu bağlantılarda avantajlar sağlayabilir.
Caddy, uygun yapılandırma ve ağ koşullarında HTTP/3 desteğini varsayılan olarak sunar.
Nginx'te HTTP/3 desteği 1.25.0 sürümüyle kullanıma sunulmuştur. Ancak ilgili modülün kullanılan dağıtımda bulunması ve gerekli yapılandırmanın yapılması gerekir.
Her iki çözümde de HTTP/3 için UDP 443 trafiğinin erişilebilir olması önemlidir.
Cloudflare gibi bir CDN kullanılıyorsa istemci ile Cloudflare arasındaki HTTP sürümü, Cloudflare ile origin sunucu arasındaki bağlantının HTTP sürümünden farklı olabilir. Dolayısıyla kullanıcıların HTTP/3 üzerinden bağlanması, origin sunucunun mutlaka HTTP/3 kullanmasını gerektirmez.
Reverse Proxy Yapılandırması
Bir Next.js uygulamasının 3000, NestJS API'sinin ise 4000 portunda çalıştığını düşünelim.
Her iki uygulamanın da aynı Ubuntu sunucusunda, Docker dışında çalıştığını varsayalım.
Caddy Yapılandırması
app.ornek.com {
    encode zstd gzip

    header {
        X-Content-Type-Options nosniff
        Referrer-Policy strict-origin-when-cross-origin
    }

    reverse_proxy 127.0.0.1:3000 {
        health_uri /api/health
        health_interval 10s
    }
}

api.ornek.com {
    encode zstd gzip
    reverse_proxy 127.0.0.1:4000
}
Burada /api/health endpoint'inin başarılı durumda HTTP 200 döndürdüğü varsayılıyor. Caddy, belirtilen aralıklarla bu endpoint'e istek göndererek aktif sağlık kontrolü gerçekleştirebilir.
Caddy ayrıca gerekli koşullar sağlandığında HTTPS sertifikalarını ve HTTP'den HTTPS'e yönlendirmeyi otomatik yönetir.
Nginx Yapılandırması
server {
    listen 80;
    server_name app.ornek.com;

    return 301 https://$host$request_uri;
}

server {
    listen 443 ssl;
    http2 on;
    server_name app.ornek.com;

    ssl_certificate /etc/nginx/certs/fullchain.pem;
    ssl_certificate_key /etc/nginx/certs/privkey.pem;

    location / {
        proxy_pass http://127.0.0.1:3000;
        proxy_http_version 1.1;

        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
Bu örnek, sertifika dosyalarının önceden oluşturulduğunu ve http2 on yönergesini destekleyen bir Nginx sürümü kullanıldığını varsayar. NestJS API için aynı yapı ikinci bir server bloğuyla, 4000 portuna yönlendirilerek uygulanabilir.
Görüldüğü üzere Caddy daha kısa bir yapılandırmayla benzer bir görevi yerine getiriyor.
Ancak satır sayısının az olması tek başına üstünlük anlamına gelmez. Daha karmaşık trafik yönetimi veya mevcut kurumsal yapılandırmalar söz konusu olduğunda Nginx'in sunduğu kontrol seçenekleri önemli hâle gelebilir.
Health Check Farkı
Caddy, standart dağıtımında aktif ve pasif sağlık kontrolünü destekler.
Nginx Open Source ise yerleşik olarak pasif sağlık kontrolü sunar. Aktif sağlık kontrolü NGINX Plus kapsamında sağlanır; açık kaynak sürümde benzer davranışlar ek araçlar veya modüllerle oluşturulabilir.
Bu ayrım özellikle birden fazla backend sunucusuna trafik dağıtılan sistemlerde önemlidir.
Docker ile Kullanım
Docker tabanlı mimarilerde Caddy ve Nginx rahatlıkla kullanılabilir. Ancak konteyner ağ yapısına dikkat etmek gerekir.
Örneğin Caddy ve Next.js ayrı konteynerlerde çalışıyorsa aşağıdaki adres çoğu durumda doğru değildir:
reverse_proxy 127.0.0.1:3000
Çünkü 127.0.0.1, Caddy konteynerinin kendisini ifade eder.
Aynı Docker Compose ağına bağlı servislerde uygulamanın servis adı kullanılmalıdır:
reverse_proxy app:3000
Caddy kullanırken /data dizininin kalıcı volume olarak saklanması özellikle önemlidir. Bu dizin sertifikalar ve ilgili yönetim verileri için kullanılır. /config dizininin de kalıcı tutulması önerilir.
Nginx tarafında ise yapılandırma dosyaları ve TLS sertifikaları konteynerlere bağlanabilir. Certbot gibi harici bir sertifika yöneticisi kullanılıyorsa yenilemeden sonra Nginx yapılandırmasının yeniden yüklenmesi planlanmalıdır.
Her iki teknolojide de uygulama portlarını gereksiz yere internete açmamak, servisleri uygun Docker ağlarında tutmak ve yalnızca gerekli giriş noktalarını yayınlamak daha güvenli bir yaklaşımdır.
Cloudflare ile Kullanım
Cloudflare kullanılan projelerde yalnızca reverse proxy seçimine değil, Cloudflare ile origin sunucu arasındaki güven ilişkisine de dikkat edilmelidir.
Production ortamlarında genellikle Full (strict) SSL/TLS modunun kullanılması önerilir. Bu mod, Cloudflare ile origin arasındaki bağlantıyı şifreler ve origin sertifikasını doğrular.
Origin sunucuda güvenilir bir sertifika otoritesinden alınmış sertifika veya Cloudflare Origin CA sertifikası kullanılabilir.
Bir diğer önemli konu gerçek istemci IP adresidir.
Cloudflare proxy üzerinden gelen bağlantılarda sunucu, doğrudan ziyaretçinin değil Cloudflare'in IP adresini görebilir.
Nginx tarafında set_real_ip_from ve real_ip_header, Caddy tarafında ise trusted_proxies ve gerektiğinde client_ip_headers yapılandırmaları kullanılabilir.
Caddy'nin standart dağıtımında trusted_proxies static mevcuttur. Cloudflare IP aralıklarını otomatik güncelleyen dinamik kaynak modülleri ise ek eklentiler gerektirebilir.
Güvenlik açısından yalnızca doğrulanmış proxy IP aralıklarına güvenmek ve mümkünse origin sunucusuna doğrudan erişimi firewall üzerinden sınırlandırmak gerekir.
Hangi Projede Hangisini Seçmeliyiz?
Kişisel Web Siteleri ve Portföyler
Kişisel web sitelerinde Caddy çoğu zaman oldukça pratik bir seçimdir.
Otomatik HTTPS, kısa yapılandırma dosyaları ve düşük bakım ihtiyacı, özellikle altyapısını tek başına yöneten geliştiriciler için avantaj sağlar.
Nginx de aynı işleri başarıyla yerine getirir. Ancak mevcut bir Nginx altyapısı yoksa Caddy ile başlamak operasyonel açıdan daha kolay olabilir.
SaaS ve Backend Projeleri
Next.js, NestJS, WebSocket ve farklı backend servislerinin bulunduğu SaaS projelerinde her iki teknoloji de kullanılabilir.
Basit routing ve otomatik sertifika yönetiminin yeterli olduğu sistemlerde Caddy güçlü bir seçenektir.
Özel trafik kuralları, gelişmiş erişim politikaları veya kurumsal entegrasyonlar gerektiren sistemlerde Nginx'in kapsamlı yapılandırma ekosistemi avantaj sağlayabilir.
Burada önemli olan uygulamanın büyüklüğünden çok ihtiyaç duyduğu davranışlardır.
Kurumsal Sistemler
Kurumsal altyapılarda mevcut teknoloji standartları, merkezi sertifika yönetimi, denetlenebilirlik ve ticari destek gereksinimleri ön plana çıkar.
Bu koşullarda özellikle NGINX Plus anlamlı bir seçenek olabilir.
Ancak Caddy'nin kurumsal sistemlerde kullanılamayacağı düşünülmemelidir. Gereken yönlendirme, güvenlik ve operasyonel ihtiyaçları karşılıyorsa Caddy de production ortamlarında kullanılabilir.
Sonuç: Hangisini Tercih Etmeliyiz?
Caddy ve Nginx arasında herkes için geçerli tek bir doğru seçim bulunmuyor.
Caddy; otomatik HTTPS, sade yapılandırma ve operasyonel kolaylık isteyen projelerde güçlü bir çözüm sunuyor. Özellikle küçük ekiplerde ve kişisel projelerde bakım yükünü azaltması önemli bir avantaj.
Nginx ise olgun ekosistemi, yapılandırma seçenekleri ve kurumsal altyapılardaki yaygınlığıyla güçlü konumunu koruyor.
Mevcut bir Nginx altyapısı sorunsuz çalışıyorsa yalnızca yapılandırmayı kısaltmak amacıyla Caddy'ye geçmek her zaman anlamlı olmayabilir. Aynı şekilde yeni bir projede sırf alışkanlık nedeniyle Nginx tercih etmek de gereksiz operasyonel yük oluşturabilir.
Doğru teknoloji, en fazla özelliği sunan değil; projenin ihtiyaçlarını sürdürülebilir biçimde karşılayan teknolojidir.
Bu nedenle seçim yaparken performans ölçümlerini, güvenlik gereksinimlerini, ekibin deneyimini ve uzun vadeli bakım maliyetini birlikte değerlendirmek gerekir.